מתקפת סייבר באמצעות מודלי AI סיניים: נגנבו יותר מ-500 אלף כרטיסי אשראי
ממצאי חברת גמביט סקיוריטי חושפים כיצד האקרים השתמשו במודלי קוד פתוח של בינה מלאכותית, בעלות ממוצעת של כ-25 דולר לסריקה, כדי לפרוץ לאתרי מסחר ולגנוב נתוני אשראי בעשרות מתקפות אוטונומיות.
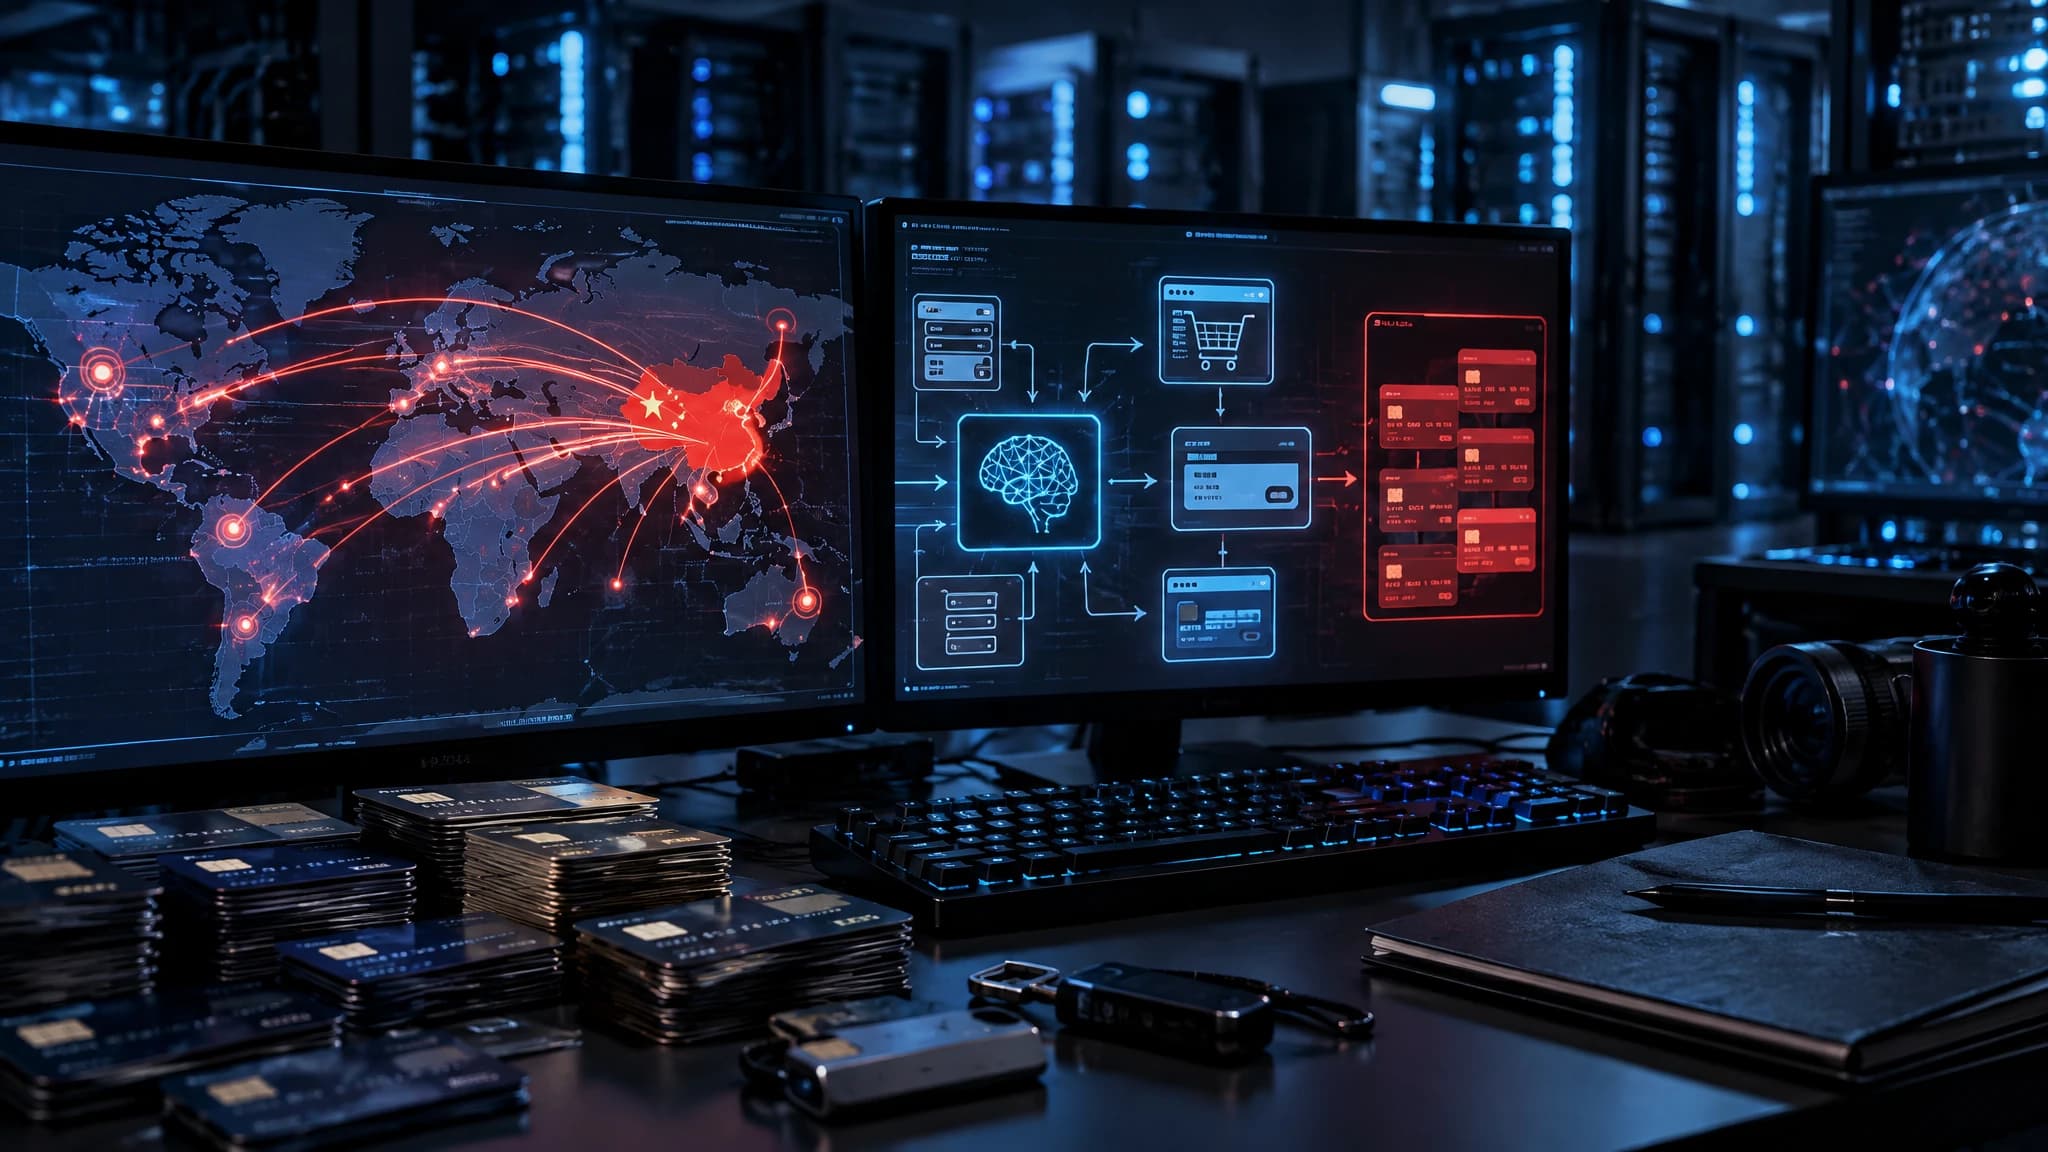
קבוצת האקרים גנבה יותר מחצי מיליון כרטיסי אשראי מעסקים מקוונים באירופה, במזרח התיכון ובארצות הברית, תוך שימוש במודלי בינה מלאכותית שמקורם בסין. לפי דוח שפרסמה חברת גמביט סקיוריטי (Gambit Security), הפריצות בוצעו בפחות מ-100 מתקפות נפרדות, כאשר התוקפים הפעילו תוכנות AI בעלות של כ-25 דולר לתקיפה בלבד, תוך שימוש בהנחיות טקסט פשוטות כגון איתור נקודות תורפה במערכת ופריצה אליהן.
לפי נתוני גמביט סקיוריטי, בסך הכול נגנבו 600,000 כרטיסי אשראי משתי חברות, ותוכנות לגניבת פרטי כרטיסים הותקנו באתרים של חמש חברות שונות. בנוסף, נרשמה רמת גישה מסוימת לנכסים של תאגידים מובילים, בהם חברת מלונאות מרשימת Fortune 500, חברת תעופה אמריקאית גדולה, מפיץ מוצרי אספקה תעשייתית פרטי בארה"ב וחנות אופנה מקוונת אמריקאית.
מבצע הסייבר פעל במתכונת כמעט אוטונומית, כאשר התוקפים הזינו הנחיות פשוטות לשלושה כלי AI שאפשרו להם לפעול נגד עשרות חברות ביום. 100 המתקפות המתועדות התרחשו בין 10 ל-15 בספטמבר, כאשר פעילות מקבילה זוהתה כבר ביולי וממשיכה להתקיים. לדברי אייל סלע, מנהל מודיעין איומים בגמביט, ההערכה בחברה היא שההיקף וההשפעה הממשיים של המבצע רחבים יותר ממה שדווח.
הקמפיין התבסס על שלושה כלי קוד פתוח של בינה מלאכותית, בעלות כוללת שהוערכה בין 12,000 ל-18,000 דולר, כאשר הפעולה הזולה ביותר עלתה מעט יותר מ-3 דולרים והמתקפה היקרה ביותר הגיעה ל-79 דולר. ניהול המבצע נעשה באמצעות Hermes, סוכן AI אוטונומי בעל זיכרון מתמשך, יכולות למידה עצמית וניהול משימות. סריקת היעדים נעשתה בעזרת מודלים כמו GLM 5.2 ו-DeepSeek v4 Pro, בעוד התקיפות עצמן בוצעו באמצעות מנוע הבדיקות האוטונומי Cairn, המכוון יעדים להשגת גישת ניהול ופועל שעות עד להשגת המטרה או פקיעת הזמן.
השימוש בכלים זולים להוצאת מתקפות בהיקף נרחב מדגים את השינוי במבנה העלויות של פשיעת הסייבר. מייסד מיקרוסופט ביל גייטס התייחס לתופעה זו, וציין כי הסיכון המרכזי מבינה מלאכותית נובע מיכולתם של גורמים עוינים לבצע באמצעותה מתקפות שבעבר דרשו תקציבי עתק של מיליוני דולרים, לצורך הונאת יחידים, שיבוש חשבונות בנק או פגיעה במערכות חיוניות.
על הכתבה והמקורות
הכתבה נכתבה בעזרת AI ועברה בדיקות אוטומטיות מול המקורות והנתונים. פרשנות ותרחישים משקפים ניתוח של המידע הזמין במועד הכתיבה.